Audyt KSeF przed 2027: checklista dla sklepu internetowego i działu księgowego
Spis treści
W e-commerce ma to szczególne znaczenie, ponieważ faktura jest tylko jednym z elementów znacznie większego obiegu informacji. Dane klienta powstają w checkoutcie albo przychodzą z marketplace’u, zamówienie trafia do systemu obsługi sprzedaży i magazynu, następnie uruchamiane jest fakturowanie, dokument trafia do KSeF, a jego numer i wynik przetwarzania powinny zostać zapisane w systemie źródłowym oraz wykorzystane dalej przez księgowość i finanse. Równolegle przebiega obsługa płatności, która może nastąpić przed wystawieniem faktury, po jej wystawieniu albo w kilku częściach, zależnie od modelu sprzedaży. Do tego dochodzą zwroty, korekty, anulacje i reklamacje. Dlatego zamiast patrzeć na KSeF jak na ostatni krok w prostym ciągu, lepiej traktować go jako część sieci zależności obejmującej zamówienie, kwalifikację klienta, realizację, fakturowanie, płatność, księgowość oraz późniejsze korekty. Audyt przed 2027 rokiem powinien pokazać, gdzie w tej sieci nadal pozostają luki, ręczne obejścia albo procesy, które przy większej skali sprzedaży mogą prowadzić do powtarzalnych błędów.
Dlaczego warto zrobić audyt KSeF właśnie przed 2027 rokiem?
Dla firmy, która w 2026 roku już wystawia faktury w KSeF, pomysł kolejnego audytu może wyglądać jak ponowne sprawdzanie czegoś, co zostało już wdrożone. W praktyce przygotowanie do uruchomienia systemu i przygotowanie do działania po zakończeniu okresów przejściowych to dwa różne zadania. Na początku najważniejsze było zapewnienie technicznej możliwości tworzenia i przesyłania dokumentów oraz odbierania faktur zakupowych. Przed 2027 rokiem trzeba spojrzeć szerzej i sprawdzić, czy firma potrafi prawidłowo obsłużyć wszystkie scenariusze, które pojawiają się w realnej sprzedaży: klienta B2B i B2C, zakup przez marketplace, fakturę wystawianą do sprzedaży zarejestrowanej na kasie, zwrot części zamówienia, korektę danych, odrzucony dokument, niedostępność systemu czy problem z przypisaniem płatności. Ważne jest również to, czy numer KSeF dociera do miejsc, w których będzie potrzebny dalej, w tym do procesów księgowych i określonych płatności.
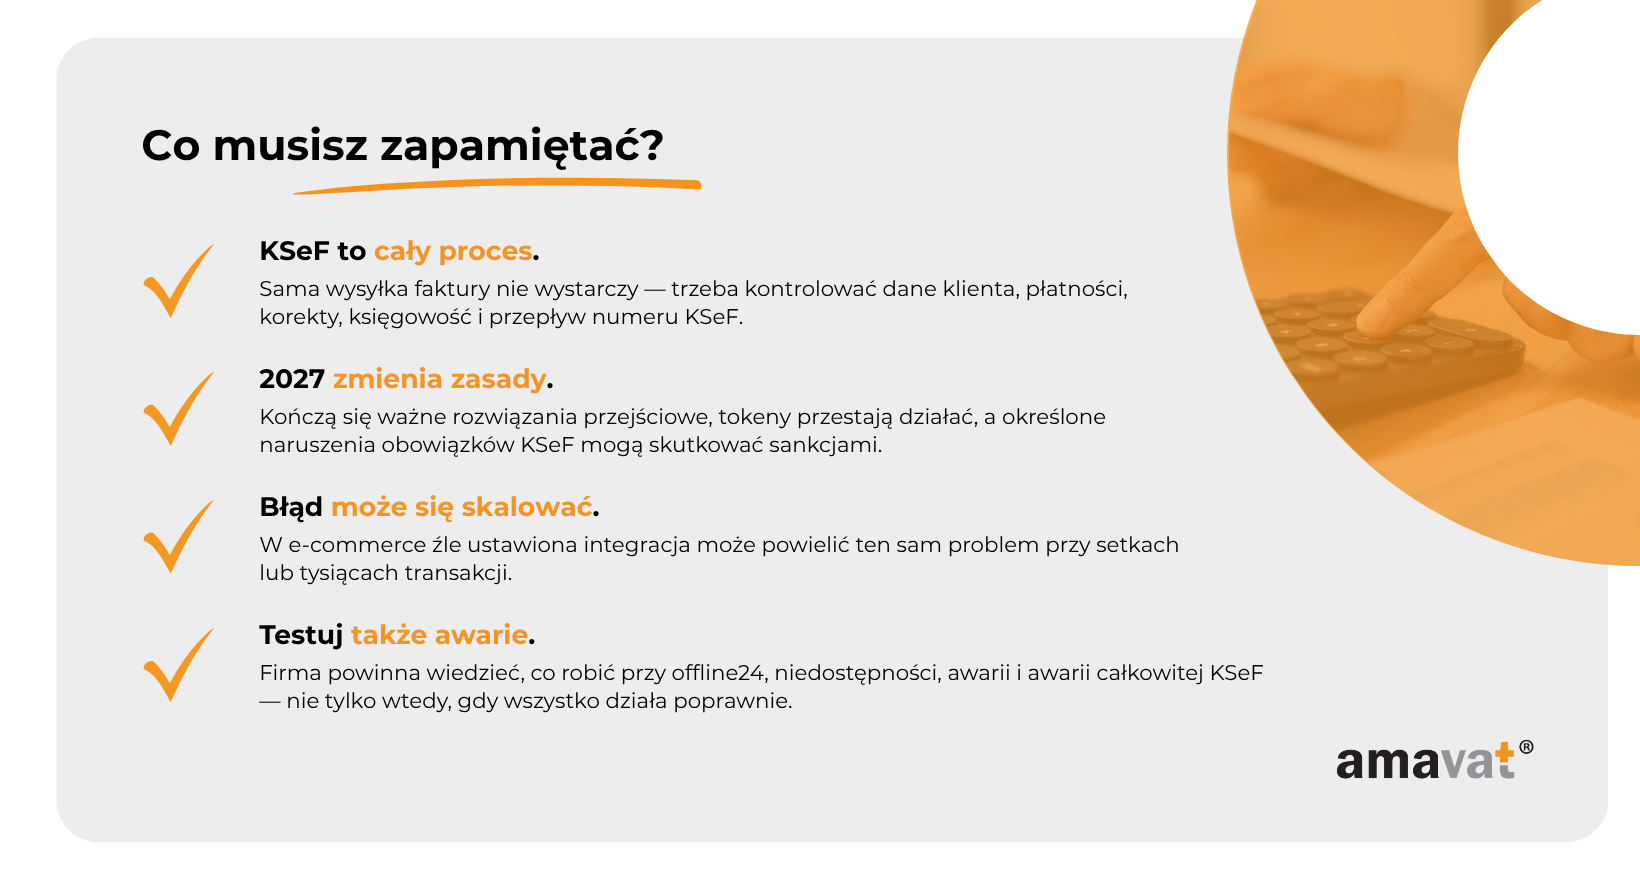
Dla średniej firmy e-commerce, która planuje rozwój i zwiększanie liczby transakcji, takie sprawdzenie ma znaczenie również ze względu na skalę. Proces, który przy kilkuset fakturach miesięcznie da się kontrolować ręcznie, może przestać być możliwy do opanowania przy kilku lub kilkunastu tysiącach dokumentów. Jeden błędnie skonfigurowany warunek w integracji nie tworzy wtedy pojedynczej pomyłki, ale może powielać ją automatycznie przy dużej liczbie zamówień. Dotyczy to chociażby nieprawidłowej kwalifikacji klienta jako B2B, braku numeru KSeF w systemie finansowym, wystawienia tego samego dokumentu przez dwa moduły albo braku korekty po częściowym zwrocie. Audyt powinien więc sprawdzać gotowość całego procesu, a nie tylko techniczną komunikację z KSeF. Tym bardziej że dane związane z KSeF coraz mocniej łączą się z ewidencją księgową i raportowaniem, więc błąd powstały na etapie sprzedaży może później ujawnić się także w księgowości lub przy przygotowaniu wymaganych struktur JPK.
Co zmienia się od 1 stycznia 2027 r.?
Jedną z najważniejszych zmian jest zakończenie przejściowego wyłączenia przewidzianego na 2026 rok dla części podatników o niewielkiej wartości sprzedaży dokumentowanej fakturami podlegającymi KSeF. Chodzi o przypadki, w których łączna wartość brutto takiej sprzedaży w miesiącu nie przekracza 10 000 zł. Nie należy utożsamiać tego limitu z całkowitym obrotem firmy, ponieważ nie każda sprzedaż jest do niego wliczana. Od 1 stycznia 2027 roku ta grupa również zostaje objęta obowiązkowym KSeF na ogólnych zasadach. Dla średniego sklepu internetowego może mieć to znaczenie nie tylko bezpośrednio, ale również pośrednio, ponieważ zmienia się otoczenie dostawców i kontrahentów. Jednocześnie od początku 2027 roku zaczynają być stosowane sankcje pieniężne przewidziane dla określonych naruszeń obowiązków związanych z KSeF. Nie oznacza to, że każda pomyłka techniczna lub pojedynczy błąd w danych będzie automatycznie prowadził do kary, jednak ryzyko finansowe przestaje być czysto teoretyczne. W określonych przypadkach sankcja może sięgać do 100% kwoty podatku wykazanego na fakturze, a jeśli na fakturze nie wykazano podatku, do 18,7% kwoty należności ogółem.
Od 1 stycznia 2027 roku kończą się również rozwiązania przejściowe szczególnie istotne dla handlu. Przestaje obowiązywać możliwość wystawiania poza KSeF faktur przy zastosowaniu kas rejestrujących, jeżeli dokument powinien już znaleźć się w obowiązkowym systemie. Kończy się także szczególne rozwiązanie pozwalające do 31 grudnia 2026 roku traktować paragon fiskalny z NIP nabywcy do 450 zł jako fakturę uproszczoną pozostającą poza obowiązkowym KSeF. Równocześnie wygasa możliwość uwierzytelniania integracji za pomocą tokenów, dlatego systemy wykorzystujące je do automatycznej komunikacji powinny zostać wcześniej przygotowane do pracy z certyfikatami KSeF lub inną właściwą metodą uwierzytelniania. Ważną zmianą będzie także większe znaczenie numeru KSeF w procesie płatniczym. Przy określonych płatnościach pomiędzy czynnymi podatnikami VAT, a także w mechanizmie podzielonej płatności, konieczne będzie wskazanie numeru KSeF faktury albo odpowiedniego identyfikatora zbiorczego. Dla e-commerce oznacza to potrzebę sprawdzenia nie tylko samego wystawiania faktur, ale także tego, czy numer KSeF trafia do systemów finansowych i może zostać prawidłowo wykorzystany przy rozliczeniu płatności.
Dlaczego e-commerce ma większe ryzyko niż „zwykłe” fakturowanie?
W firmie, w której faktura powstaje ręcznie w jednym programie i dotyczy stosunkowo niewielkiej liczby transakcji, droga od sprzedaży do zaksięgowania dokumentu może być łatwa do prześledzenia. W średnim e-commerce sytuacja wygląda inaczej. Zamówienie może powstać we własnym sklepie albo na jednej z kilku platform sprzedażowych, dane klienta są następnie przekazywane do systemu obsługi zamówień, informacje o realizacji trafiają do magazynu, a dokument sprzedaży jest generowany przez kolejny moduł lub system. Równolegle działają systemy płatnicze, księgowość i narzędzia odpowiedzialne za rozliczanie zwrotów. KSeF staje się kolejnym elementem tego środowiska: po skutecznym przyjęciu faktury nadaje jej numer KSeF, a system źródłowy powinien prawidłowo zapisać rezultat przetwarzania dokumentu i udostępnić tę informację dalej. Nie ma przy tym jednej uniwersalnej kolejności, w której płatność zawsze występuje przed albo po fakturze, ponieważ w e-commerce funkcjonują przedpłaty, płatności odroczone, pobrania, zaliczki czy płatności częściowe. Istotne jest więc nie samo ułożenie systemów w jeden ciąg, lecz poprawność powiązań między nimi.
Każde takie połączenie jest potencjalnym miejscem utraty albo zniekształcenia danych. NIP może zostać zapisany w niewłaściwym polu, status klienta B2B może nie przejść z marketplace’u do systemu fakturowego, numer KSeF może nie wrócić do systemu finansowego, a korekta wygenerowana po zwrocie może nie zostać prawidłowo powiązana z dokumentem pierwotnym. Ryzyko rośnie jeszcze bardziej, gdy kilka systemów może niezależnie tworzyć dokument sprzedaży. W takim przypadku problemem nie musi być brak faktury, lecz jej zdublowanie. Trzeba przy tym pamiętać, że faktury B2C nie stają się w 2027 roku obowiązkowo objęte KSeF i nadal mogą być wystawiane w systemie fakultatywnie. To sprawia, że prawidłowe rozpoznanie statusu nabywcy jest jednym z podstawowych elementów procesu. W rozwijającym się sklepie internetowym pojedynczy błąd konfiguracyjny może zostać automatycznie powielony przy setkach transakcji, dlatego audyt powinien sprawdzać nie tylko poprawność przykładowej faktury, ale także przepływ danych między systemami, odpowiedzialność za ich jakość i sposób reagowania na sytuacje wyjątkowe.
Czy ten audyt KSeF jest dla mnie?
Audyt KSeF przed 2027 rokiem nie jest potrzebny wyłącznie firmom, które dopiero zaczynają przygotowania do obowiązkowego e-fakturowania. W wielu przypadkach większe ryzyko dotyczy przedsiębiorstw, które mają już działającą integrację i uznały temat za zamknięty. W e-commerce proces sprzedaży rzadko ogranicza się do jednego systemu, jednego kanału i jednego sposobu płatności. Im więcej wyjątków, automatyzacji i powiązań między sprzedażą, magazynem, finansami oraz księgowością, tym więcej miejsc, w których rozwiązanie technicznie działające może nie odpowiadać rzeczywistemu procesowi biznesowemu. Dlatego pytanie nie powinno brzmieć wyłącznie: „czy mamy KSeF?”, ale raczej: „czy każdy scenariusz sprzedażowy, który rzeczywiście występuje w naszej firmie, został prawidłowo uwzględniony w obiegu faktury i danych?”.
Dla rozwijającego się sklepu internetowego to szczególnie istotne. Firma, która planuje zwiększać skalę, uruchamiać kolejne marketplace’y, rozwijać sprzedaż zagraniczną albo dodawać nowe kanały B2B, powinna wiedzieć, czy jej obecny model jest odporny na wzrost liczby transakcji. Ręczna kontrola wyjątków może działać przy kilkudziesięciu problematycznych dokumentach miesięcznie, ale wraz ze wzrostem sprzedaży szybko staje się wąskim gardłem. Audyt pozwala wychwycić takie miejsca wcześniej i sprawdzić, czy procedury są zapisane, odpowiedzialności przypisane, a dane przepływają między systemami bez konieczności ciągłego ręcznego poprawiania.
Tak, jeśli prowadzisz sklep internetowy i…
Audyt jest szczególnie uzasadniony, jeśli sprzedajesz jednocześnie do konsumentów i firm, ponieważ rozróżnienie B2C i B2B ma bezpośrednie znaczenie dla sposobu fakturowania. Faktury wystawiane na rzecz konsumentów pozostają w KSeF fakultatywne, podczas gdy faktury B2B objęte obowiązkiem powinny być wystawiane zgodnie z zasadami KSeF. Ryzyko rośnie, gdy zamówienia pochodzą z kilku kanałów, na przykład z własnego sklepu, marketplace’ów i sprzedaży stacjonarnej, a faktury mogą być generowane przez więcej niż jeden system. Podobnie jest wtedy, gdy część transakcji przechodzi przez kasę fiskalną albo klient może w trakcie procesu zmienić sposób dokumentowania zakupu. Jeżeli do tego dochodzą zwroty, częściowe refundacje, rabaty po sprzedaży, anulacje i korekty, przepływ danych staje się na tyle złożony, że pojedyncza poprawnie wystawiona faktura nie daje jeszcze odpowiedzi na pytanie, czy cały proces jest bezpieczny.
Warto przeprowadzić audyt także wtedy, gdy firma generuje dużą liczbę dokumentów automatycznie, korzysta z zewnętrznej księgowości albo poszczególne działy pracują w różnych systemach. Sprzedaż może widzieć zamówienie jako zakończone, księgowość może czekać na dokument, a dział IT może nie wiedzieć, że jedna z kolejek integracyjnych przestała się prawidłowo przetwarzać. Szczególnej uwagi wymagają również rozwiązania przejściowe używane w 2026 roku. Jeśli którakolwiek integracja nadal uwierzytelnia się tokenem KSeF, przed 1 stycznia 2027 roku trzeba przejść na docelową metodę uwierzytelniania, w szczególności certyfikat KSeF. Tak samo należy sprawdzić procesy kasowe, faktury wystawiane poza docelowym obiegiem oraz inne rozwiązania, które funkcjonują tylko w okresie przejściowym. Audyt powinien wskazać nie tylko, co trzeba zmienić, ale również który system, dział albo właściciel procesu odpowiada za wykonanie tej zmiany.
Audyt jest szczególnie ważny, jeśli nie potrafisz szybko odpowiedzieć na te pytania
Dobrym testem gotowości jest próba odpowiedzi na kilka bardzo konkretnych pytań bez angażowania połowy firmy. Który system jest ostatecznym źródłem faktury i który odpowiada za jej wysłanie do KSeF? Skąd ten system wie, że kupujący jest przedsiębiorcą, a nie konsumentem? Co dzieje się po odrzuceniu dokumentu i kto dostaje informację, że faktura nie została skutecznie przyjęta? Czy system odróżnia samo utworzenie faktury od jej wysłania, skutecznego przyjęcia przez KSeF i nadania numeru KSeF? Kto monitoruje dokumenty oczekujące na ponowną wysyłkę oraz kto sprawdza, czy zwrócony przez KSeF numer został zapisany w systemie przedsiębiorcy? Równie ważne jest to, jak firma obsługuje częściowe zwroty, kto inicjuje korektę, kto ma uprawnienia do KSeF oraz które integracje wymagają zmiany przed 1 stycznia 2027 roku.
Jeżeli odpowiedzi istnieją, ale każda znajduje się u innej osoby, organizacja nadal ma problem procesowy. Wiedza administratora integracji, pracownika księgowości i kierownika obsługi klienta nie zastępuje jednego opisanego procesu, który pokazuje źródło danych, właściciela zadania, sposób reagowania na błąd i ścieżkę eskalacji. Ryzyko staje się szczególnie widoczne podczas urlopów, rotacji pracowników, awarii albo nagłego wzrostu wolumenu sprzedaży. W dobrze przygotowanym procesie nie powinno być sytuacji, w której jedyną odpowiedzią na problem z fakturą jest telefon do osoby, która „wie, jak to działa”. Audyt ma sprawdzić, czy wiedza o KSeF jest osadzona w organizacji i systemach, a nie tylko w doświadczeniu kilku pracowników.
Co się stanie, jeśli tego nie zrobisz?
Brak audytu nie oznacza automatycznie, że firma po 1 stycznia 2027 roku przestanie wystawiać faktury. Bardziej prawdopodobny jest scenariusz, w którym większość dokumentów nadal będzie przechodzić prawidłowo, a problemy będą pojawiały się tylko w określonych sytuacjach. Właśnie dlatego mogą przez dłuższy czas pozostać niewidoczne. Nieprawidłowość dotycząca jednego kanału sprzedaży, jednego rodzaju zwrotu albo jednej integracji może dotyczyć niewielkiego procentu wszystkich zamówień, ale przy dużym wolumenie ten niewielki procent oznacza setki dokumentów. Z czasem takie wyjątki trafiają do księgowości, wymagają ręcznego wyjaśniania, komplikują uzgadnianie płatności i zwiększają ryzyko niezgodności w raportowaniu.
W e-commerce szczególnie groźny jest nie tyle spektakularny błąd całego systemu, ile błąd powtarzalny. Jedną nieprawidłową fakturę można wykryć i poprawić. Reguła, która działa błędnie przy każdym określonym typie zamówienia, może przez kilka tygodni generować ten sam problem automatycznie. Jeżeli firma nie ma monitoringu, uzgodnień i jasno przypisanej odpowiedzialności, moment wykrycia przesuwa się z chwili wystawienia dokumentu na zamknięcie miesiąca, rozliczenie płatności albo kontrolę danych księgowych. Wtedy naprawa jest droższa, wolniejsza i wymaga zaangażowania kilku działów jednocześnie.
Ryzyko sankcji finansowych
Od 1 stycznia 2027 roku określone naruszenia obowiązków związanych z KSeF mogą wiązać się z sankcjami pieniężnymi. Nie oznacza to, że każda literówka, chwilowa awaria integracji czy pojedynczy błąd techniczny automatycznie prowadzą do najwyższej możliwej kary. Jeżeli jednak podatnik naruszy obowiązki objęte sankcją z art. 106ni ustawy o VAT, w tym wystawi poza KSeF fakturę, która powinna zostać wystawiona w systemie, od 1 stycznia 2027 roku może zostać na niego nałożona kara pieniężna. W określonych przypadkach może ona wynosić do 100% podatku VAT wykazanego na fakturze, a jeżeli faktura nie wykazuje podatku, do 18,7% kwoty należności ogółem. Dlatego po zakończeniu okresu przejściowego niewłaściwy proces fakturowania przestaje być wyłącznie problemem organizacyjnym.
Dla przedsiębiorcy prowadzącego średni e-commerce ważniejsza od samej maksymalnej wysokości sankcji powinna być jednak skala potencjalnego problemu. Jeśli źródłem nieprawidłowości jest pojedyncza ręczna czynność, ryzyko pozostaje ograniczone do konkretnego dokumentu. Jeśli źródłem jest konfiguracja automatycznej integracji, jeden błąd może dotyczyć całej kategorii transakcji. Z tego powodu audyt powinien koncentrować się na miejscach, w których system może systematycznie omijać wymagany proces, nieprawidłowo kwalifikować nabywcę albo nie reagować na odrzucenie dokumentu. Kontrola takich mechanizmów przed 2027 rokiem jest znacznie prostsza niż późniejsze ustalanie, ilu dokumentów dotyczył ten sam błąd i jakie skutki wywołał w księgowości, płatnościach oraz raportowaniu.
Ryzyko masowego błędu w e-commerce
Automatyzacja jest jednym z powodów, dla których e-commerce może obsługiwać duży wolumen zamówień bez proporcjonalnego zwiększania zespołu. Ta sama cecha sprawia jednak, że błędna konfiguracja jest znacznie bardziej niebezpieczna niż pomyłka człowieka przy pojedynczej fakturze. Jeśli źle zmapowane pole powoduje niewłaściwe rozpoznanie NIP, system może popełniać ten błąd przy każdym zamówieniu spełniającym określony warunek. Jeżeli integracja nie zapisuje zwróconego przez KSeF numeru KSeF, faktura może nadal istnieć prawidłowo w KSeF, ale problem zaczyna dotyczyć uzgodnienia danych, księgowania, identyfikacji dokumentu, późniejszego raportowania i obsługi płatności. Jeśli z kolei korekta nie jest uruchamiana przy określonym typie częściowego zwrotu, każda podobna reklamacja będzie wymagać późniejszej ręcznej interwencji.
Problem staje się jeszcze bardziej dotkliwy w okresach gwałtownego wzrostu sprzedaży. Kampania promocyjna, sezon przedświąteczny czy intensywna ekspansja na nowy marketplace mogą w kilka dni wygenerować wolumen, który w zwykłym miesiącu pojawia się przez kilka tygodni. Jeżeli system ma ukryty błąd, skala konsekwencji rośnie razem ze sprzedażą. Dlatego testowanie tylko jednego standardowego zamówienia nie daje wystarczającej pewności. Audyt powinien obejmować wyjątki, różne sposoby płatności, korekty, zmiany danych i scenariusze błędów, a także sprawdzać, czy firma potrafi szybko zauważyć wzrost liczby odrzuconych lub nieprzetworzonych dokumentów.
Podwójne faktury
Jednym z typowych ryzyk w rozbudowanym środowisku e-commerce jest sytuacja, w której odpowiedzialność za wystawienie dokumentu nie została jednoznacznie przypisana do jednego systemu. Sklep może generować fakturę po zmianie statusu zamówienia, inny moduł może tworzyć dokument po potwierdzeniu wydania towaru, a dodatkowa integracja może próbować przygotować własny dokument na podstawie danych z marketplace’u. Każdy z tych procesów może być poprawny w izolacji, ale razem prowadzą do konfliktu. Jeśli organizacja nie określiła, który system jest źródłem prawdy dla fakturowania, automatyzacje mogą zacząć dublować dokumenty albo przetwarzać tę samą transakcję na różne sposoby.
Problem jest szczególnie poważny, gdy dwa niezależne procesy doprowadzą do skutecznego wystawienia dwóch faktur dotyczących tej samej transakcji. Wtedy księgowość musi ustalić, w jaki sposób oba dokumenty należy potraktować, jak powiązać je ze sprzedażą i płatnością oraz jakie działania korygujące są potrzebne. Jeżeli drugi dokument pozostał wyłącznie w systemie wewnętrznym i nie został skutecznie przyjęty przez KSeF jako osobna faktura, nadal powstaje problem uzgodnieniowy, ale jego charakter i potencjalne skutki mogą być inne. W obu przypadkach źródłem ryzyka jest brak jednoznacznej odpowiedzialności za proces. Audyt powinien dlatego wskazać system odpowiedzialny za utworzenie i wysłanie faktury oraz mechanizmy zapobiegające ponownemu przetwarzaniu tej samej transakcji.
Zablokowany proces B2B
Zmiany obowiązujące od początku 2027 roku są szczególnie istotne dla sklepów, które część sprzedaży firmowej obsługiwały za pomocą procesów kasowych albo korzystały z przejściowych zasad dotyczących paragonów z NIP. Do końca 2026 roku podatnicy objęci obowiązkiem KSeF mogą korzystać z określonych ułatwień, w tym wystawiać faktury przy zastosowaniu kas rejestrujących poza KSeF oraz traktować w określonych warunkach paragony z NIP do 450 zł jako faktury uproszczone pozostające poza obowiązkowym systemem. Od 2027 roku te rozwiązania przejściowe przestają działać w dotychczasowym kształcie. Samo wydanie paragonu z NIP do 450 zł nie zastąpi już faktury uproszczonej, a jeśli nabywca firmowy powinien otrzymać fakturę podlegającą obowiązkowemu KSeF, proces trzeba będzie obsłużyć zgodnie z zasadami KSeF.
Dla biznesu oznacza to ryzyko operacyjne, nie tylko podatkowe. Pracownik obsługi może nie wiedzieć, jaki dokument wystawić, system kasowy może działać według starej logiki, a sklep internetowy może nadal pokazywać klientowi komunikaty przygotowane na wcześniejsze zasady. Przy sprzedaży B2B taki problem przekłada się bezpośrednio na doświadczenie klienta firmowego, który często potrzebuje prawidłowego dokumentu do szybkiego rozliczenia zakupu. Im większy udział B2B w sprzedaży i im więcej kanałów łączących e-commerce ze sprzedażą stacjonarną, tym ważniejsze jest przetestowanie procesu jeszcze przed końcem 2026 roku, zamiast wprowadzania zmian dopiero po pojawieniu się pierwszych problemów.
Faktury, których księgowość nie widzi
Nie każdy problem z fakturą jest widoczny w momencie sprzedaży. Zamówienie może zostać prawidłowo opłacone, towar wysłany, a klient nie zgłosi żadnych zastrzeżeń, mimo że dane między systemami nie są spójne. Faktura może zostać skutecznie przyjęta w KSeF, ale nie zostać prawidłowo powiązana w systemie przedsiębiorcy z zamówieniem lub płatnością. Może również zdarzyć się, że zwrócony przez KSeF numer nie zostanie zapisany w systemie finansowym albo nie trafi do procesu, w którym później powinien zostać wykorzystany. Z perspektywy operacyjnej transakcja wygląda wtedy na zakończoną, podczas gdy księgowość otrzymuje niepełny obraz. Tego rodzaju luki mogą być trudne do zauważenia na bieżąco, zwłaszcza jeśli organizacja nie wykonuje regularnych uzgodnień pomiędzy systemami.
Od 2027 roku znaczenie tego problemu rośnie także ze względu na powiązanie numeru KSeF z określonymi płatnościami pomiędzy czynnymi podatnikami VAT oraz z mechanizmem podzielonej płatności. Numer KSeF nie jest więc wyłącznie identyfikatorem przydatnym księgowości do odnalezienia faktury. W określonych procesach finansowych staje się daną, która musi zostać prawidłowo przeniesiona do kolejnych etapów rozliczenia. Jeżeli system fakturowy otrzyma numer, ale nie przekaże go dalej, problem może ujawnić się dopiero przy przygotowaniu płatności, zamknięciu miesiąca, korekcie albo kontroli spójności danych. Dlatego uzgodnienie nie powinno obejmować wyłącznie liczby wystawionych dokumentów, ale również numerów KSeF, powiązań z zamówieniami, płatnościami i korektami oraz kompletności danych dostępnych dla księgowości.
Awaria w najgorszym możliwym momencie
Każdy system może przestać działać, ale w e-commerce liczy się również moment awarii. Kilkadziesiąt minut niedostępności integracji podczas zwykłego dnia może oznaczać niewielką kolejkę dokumentów do późniejszego przetworzenia. Ten sam problem w trakcie Black Friday, przed świętami albo podczas dużej kampanii sprzedażowej może w krótkim czasie stworzyć tysiące operacji oczekujących na obsługę. Sama przerwa w komunikacji nie musi jeszcze powodować kryzysu, jeśli firma wie, z jakim rodzajem problemu ma do czynienia i potrafi zastosować właściwy tryb. Trzeba przy tym rozróżnić procedurę offline24, niedostępność KSeF ogłoszoną przez Ministerstwo Finansów, oficjalnie ogłoszoną awarię oraz awarię całkowitą. Każda z tych sytuacji ma inne zasady postępowania i inne terminy dalszego przekazania dokumentów.
W przypadku offline24 fakturę trzeba co do zasady przesłać do KSeF najpóźniej następnego dnia roboczego. Przy ogłoszonej niedostępności systemu dokument jest zasadniczo przekazywany najpóźniej następnego dnia roboczego po zakończeniu tej niedostępności. Przy oficjalnie ogłoszonej awarii termin może wynosić do siedmiu dni roboczych od jej zakończenia, natomiast w przypadku awarii całkowitej faktur wystawionych w tym szczególnym trybie nie dosyła się później do KSeF. Znaczenie mają również wymagania dotyczące udostępniania dokumentów poza systemem, w tym stosowania odpowiednich kodów QR oraz certyfikatu KSeF typu 2 w sytuacjach, w których jest on wymagany do potwierdzenia tożsamości wystawcy.
Największym zagrożeniem jest zatem sytuacja, w której firma ma ogólną „procedurę awaryjną”, ale nie rozróżnia poszczególnych trybów i nie wie, który z nich zastosować w konkretnym przypadku. Audyt powinien sprawdzić procedury na wypadek offline24, niedostępności, awarii i awarii całkowitej stosownie do sytuacji, a następnie przełożyć je na rzeczywiste działanie systemów i zespołów. Firma powinna wiedzieć, kto rozpoznaje rodzaj zdarzenia, jak wystawiane i oznaczane są faktury, kto kontroluje terminy ich przekazania, jak zachowuje się kolejka dokumentów oraz w jaki sposób po powrocie do normalnej pracy sprawdza się kompletność procesu. Audyt KSeF powinien więc sprawdzać nie tylko, czy system działa, ale także czy firma potrafi bezpiecznie działać wtedy, gdy standardowy proces zostaje przerwany.
Checklista audytu KSeF dla sklepu internetowego
Audyt po stronie sklepu powinien zacząć się nie od ustawień samego KSeF, lecz od odtworzenia rzeczywistej drogi zamówienia i danych, które powstają po drodze. W praktyce problemem rzadko jest pojedynczy dokument. Znacznie częściej chodzi o to, że różne kanały sprzedaży korzystają z innych źródeł danych, innych reguł wystawiania faktur i innych integracji. Sklep może mieć własny checkout, kilka marketplace’ów, punkt stacjonarny, sprzedaż telefoniczną i osobny proces dla klientów biznesowych. Do tego dochodzą transakcje zagraniczne, przy których trzeba osobno ustalić zarówno sposób opodatkowania, jak i zasady wystawienia oraz przekazania faktury. Sam fakt, że nabywca jest zagraniczny, nie oznacza automatycznie, że dokument pozostaje poza KSeF. W określonych przypadkach faktury dokumentujące WDT, eksport towarów czy usługi świadczone na rzecz zagranicznych podatników mogą nadal podlegać obowiązkowemu KSeF, a nabywcy trzeba dodatkowo udostępnić dokument w odpowiedni sposób poza systemem. Dlatego audyt powinien pokazać nie tylko, gdzie powstaje faktura, ale także komu i w jaki sposób jest później przekazywana.
Zmapuj wszystkie kanały sprzedaży
Pierwszym krokiem powinno być zebranie w jednym miejscu wszystkich źródeł zamówień. Najczęściej będą to własny sklep internetowy, marketplace’y, sprzedaż B2B prowadzona przez handlowców, sprzedaż stacjonarna, zamówienia przyjmowane telefonicznie lub ręcznie oraz sprzedaż zagraniczna. Warto uwzględnić również kanały wykorzystywane sporadycznie, bo właśnie tam najczęściej pozostają stare procesy, które nie zostały objęte głównym wdrożeniem. Dla każdego kanału trzeba ustalić, jakie dane klienta są dostępne w momencie sprzedaży, jaki typ transakcji jest obsługiwany, jaki dokument powinien powstać, który system jest jego źródłem, czy dokument ma trafić do KSeF oraz w jaki sposób powinien zostać udostępniony nabywcy. W praktyce powstaje mapa zależności: typ klienta typ transakcji dokument system źródłowy KSeF lub poza KSeF sposób udostępnienia nabywcy. Taki zapis pozwala szybko zauważyć sytuacje, w których dwa kanały wyglądają podobnie z punktu widzenia klienta, ale są obsługiwane przez zupełnie inne mechanizmy po stronie firmy.
Szczególnie ważne jest sprawdzenie, czy firma nie ma kilku równoległych miejsc, które mogą uznać, że to właśnie one powinny utworzyć fakturę. Zamówienie z marketplace’u może trafić do systemu sprzedażowego, następnie do systemu magazynowego, a później do modułu fakturowego. Jeśli dodatkowo sam marketplace albo system kasowy tworzy dokument na podstawie własnej logiki, ryzyko duplikacji gwałtownie rośnie. Podczas audytu trzeba więc jednoznacznie wskazać system, który dla danego typu sprzedaży jest źródłem prawdy. Powinno być również jasne, gdzie zapisywany jest numer KSeF po skutecznym przyjęciu faktury oraz które systemy korzystają z tej informacji później. Przy większej skali sprzedaży nie wystarczy wiedza, że „faktury zwykle wychodzą z ERP” albo „marketplace jest zsynchronizowany”. Potrzebny jest opis konkretnego przepływu danych dla każdego kanału, każdego istotnego wyjątku i każdego sposobu przekazania faktury nabywcy.
Sprawdź, czy poprawnie rozróżniasz B2B i B2C
Jednym z najważniejszych elementów audytu jest moment, w którym sklep zbiera dane pozwalające prawidłowo ustalić, czy zakup jest dokonywany w charakterze przedsiębiorcy czy konsumenta. Nie należy traktować tego wyłącznie jako dodatkowego checkboxa w formularzu ani zakładać, że samo zaznaczenie opcji „firma” automatycznie przesądza o charakterze transakcji. Checkout powinien przede wszystkim umożliwiać przekazanie odpowiednich danych przed zakończeniem sprzedaży, w szczególności NIP w przypadku zakupu firmowego. Faktury B2C mogą być wystawiane w KSeF dobrowolnie, natomiast dla sprzedaży B2B objętej obowiązkiem sposób fakturowania jest inny. Dlatego system powinien przechowywać nie tylko finalne dane klienta, ale także informacje istotne z punktu widzenia momentu sprzedaży, w tym to, czy NIP został podany przed fiskalizacją. Ma to szczególne znaczenie, gdy transakcja jest ewidencjonowana na kasie, ponieważ późniejsze wystawienie faktury na rzecz podatnika może zależeć od tego, czy NIP nabywcy znalazł się na paragonie.
Równie ważne jest ustalenie, w którym momencie dane klienta są weryfikowane i który system odpowiada za przekazanie ich dalej. Jeżeli zamówienie pochodzi z marketplace’u, audyt powinien sprawdzić, czy platforma dostarcza wszystkie informacje potrzebne do prawidłowego udokumentowania sprzedaży i czy nie są one modyfikowane albo tracone w kolejnych integracjach. Trzeba też przewidzieć sytuacje, w których klient poda błędny NIP, dane innego podmiotu albo po zakończeniu transakcji poprosi o zmianę dokumentu. Błąd w NIP istniejącego nabywcy nie jest tym samym co próba wskazania po fakcie zupełnie innego podmiotu czy zmiany charakteru zakupu z konsumenckiego na firmowy. Dlatego kwalifikacji transakcji jako B2B lub B2C nie należy zmieniać wyłącznie na podstawie późniejszej edycji danych klienta. Każdą taką zmianę trzeba ocenić w świetle rzeczywistego przebiegu sprzedaży i sposobu jej pierwotnego udokumentowania.
Scenariusz testowy: „Najpierw konsument, później chcę fakturę na firmę”
Wyobraźmy sobie klienta, który podczas zakupu wybiera standardową ścieżkę konsumencką, nie podaje NIP, a sprzedaż zostaje następnie zaewidencjonowana na kasie fiskalnej i udokumentowana paragonem bez NIP. Kilka godzin lub dni później klient kontaktuje się ze sklepem i prosi o fakturę na firmę. W takim przypadku nie można potraktować sprawy jak zwykłej aktualizacji danych profilu. Jeżeli sprzedaż została zaewidencjonowana na kasie i paragon nie zawiera NIP, późniejsze wystawienie faktury z NIP na rzecz podatnika co do zasady nie jest możliwe. Dlatego sklep powinien umożliwiać zgłoszenie zakupu firmowego i podanie NIP przed fiskalizacją transakcji. Inaczej trzeba analizować przypadek, w którym sprzedaż nie została udokumentowana paragonem fiskalnym, dlatego procedura powinna zawsze uwzględniać sposób pierwotnego udokumentowania konkretnej transakcji, zamiast zakładać jedną uniwersalną odpowiedź dla wszystkich zamówień.
Ten scenariusz dobrze pokazuje, dlaczego status klienta nie może być traktowany jako kosmetyczna informacja w checkoutcie. System nie powinien automatycznie dopisywać NIP do wcześniej utworzonego dokumentu ani traktować późniejszej prośby klienta jak zwykłej zmiany danych konta. Zmiana danych profilu klienta nie może automatycznie zmieniać danych historycznej transakcji ani charakteru dokumentu sprzedaży. W audycie warto więc przetestować nie tylko przypadek „konsument później chce fakturę na firmę”, ale również bardziej szczegółowy wariant: klient wybiera zakup prywatny, sprzedaż zostaje zafiskalizowana, powstaje paragon bez NIP, a chwilę później pojawia się prośba o fakturę B2B. Trzeba sprawdzić, czy obsługa klienta zna właściwe zasady, czy system blokuje niedozwolone dopisanie NIP, czy historia transakcji pozostaje niezmieniona oraz czy księgowość otrzymuje pełną informację o tym, jak pierwotnie została udokumentowana sprzedaż.
Ustal jeden system odpowiedzialny za fakturę
W rozbudowanym e-commerce jednym z najważniejszych pytań audytowych jest: który system odpowiada za wygenerowanie faktury i uruchomienie jej wystawienia w KSeF? Odpowiedź powinna być jednoznaczna dla każdego typu transakcji. Jeżeli zamówienia przechodzą przez sklep, marketplace, system obsługi zamówień, magazyn i system księgowy, nie można dopuścić do sytuacji, w której kilka z tych środowisk niezależnie uznaje, że to ono odpowiada za wystawienie dokumentu. Trzeba wskazać system źródłowy, ustalić, skąd pobiera dane nabywcy i transakcji, gdzie generowany jest XML faktury, kto odpowiada za jego walidację i w którym miejscu uruchamiana jest wysyłka do KSeF. W tym procesie trzeba również zachować rozróżnienie między numerem faktury nadawanym przez przedsiębiorcę a numerem KSeF, który powstaje dopiero po skutecznym przyjęciu dokumentu do systemu.
Równie ważne jest to, co dzieje się po wysyłce. System powinien rozróżniać fakturę utworzoną lokalnie od dokumentu przesłanego, przyjętego przez KSeF i opatrzonego numerem KSeF. Numer KSeF jest zwracany po skutecznym przetworzeniu i nie jest elementem pierwotnego XML faktury, dlatego aplikacja musi prawidłowo odebrać rezultat operacji i zapisać go przy właściwym dokumencie. Następnie informacja ta powinna zostać zsynchronizowana z systemami, które będą jej potrzebowały dalej, na przykład księgowością, finansami czy modułem obsługującym płatności. Audyt powinien też sprawdzić zachowanie procesu przy odrzuceniu dokumentu, braku odpowiedzi albo przerwaniu komunikacji. Jeżeli XML został wygenerowany, ale faktura nie została skutecznie przyjęta przez KSeF, pozostałe systemy nie powinny traktować procesu tak, jakby wystawienie zakończyło się powodzeniem.
Przetestuj integrację na FA(3)
Od 1 lutego 2026 roku obowiązującą strukturą logiczną faktury ustrukturyzowanej jest FA(3). Dlatego test integracji powinien obejmować nie tylko potwierdzenie, że system potrafi wysłać przykładowy XML, ale przede wszystkim sprawdzenie poprawnego mapowania danych dla różnych rodzajów dokumentów i sytuacji biznesowych. Warto przejść przez fakturę standardową, zaliczkową i rozliczającą, czyli końcową, a także korekty, dokumenty w walutach obcych, rabaty, wiele pozycji, różne stawki VAT i przypadki, w których dane klienta albo zamówienia wymagają dodatkowej obsługi. FA(3) ma znaczenie także dla korekt odnoszących się do faktur wystawionych wcześniej według starszych struktur oraz dla dokumentów rozliczających wcześniejsze zaliczki, dlatego testy nie powinny ograniczać się wyłącznie do nowych, prostych transakcji powstałych już po wdrożeniu KSeF.
Druga część testów powinna być celowo nastawiona na błędy. Integracja musi prawidłowo obsłużyć odrzucenie dokumentu, brak uprawnień, zerwanie komunikacji, próbę ponownej wysyłki i przypadek, w którym ta sama transakcja zostaje przetworzona drugi raz. Dobrym testem negatywnym jest również wygenerowanie XML, w którym data wystawienia wskazana w polu P_1 jest późniejsza niż dzień przesłania dokumentu do KSeF. Taki dokument powinien zostać odrzucony, a system nie może oznaczyć go jako skutecznie wystawiony. Audyt powinien też sprawdzić logikę retry, czyli ponawiania wysyłki po błędzie. Kluczowe jest odróżnienie ponownej technicznej próby wysłania właściwego dokumentu od stworzenia kolejnej faktury do tej samej sprzedaży. Przy dużym wolumenie właśnie ten mechanizm może zdecydować, czy krótka awaria skończy się niewielką kolejką oczekujących dokumentów, czy serią duplikatów wymagających ręcznej analizy.
Sprawdź kasy fiskalne i sprzedaż B2B przed zmianami w 2027 r.
Jeżeli sklep korzysta z kas rejestrujących, audyt powinien dokładnie ustalić, które transakcje są fiskalizowane, w którym momencie to następuje i co dzieje się później, gdy nabywca występuje jako przedsiębiorca. Jest to szczególnie ważne przed 2027 rokiem, ponieważ kończą się rozwiązania przejściowe pozwalające do 31 grudnia 2026 roku wystawiać poza KSeF faktury przy zastosowaniu kas rejestrujących oraz traktować w określonych warunkach paragony z NIP do 450 zł jako faktury uproszczone pozostające poza obowiązkowym KSeF. Od 1 stycznia 2027 roku paragon z NIP nadal będzie mógł zostać wystawiony, ale nie będzie już pełnił dotychczasowej funkcji faktury uproszczonej. Firma powinna więc wcześniej ustalić, gdzie będzie powstawała właściwa faktura B2B podlegająca KSeF i jak wyeliminować sytuację, w której kasa, sklep oraz system fakturowy tworzą równoległe dokumenty dotyczące tej samej sprzedaży.
Zmiana powinna objąć nie tylko systemy, ale również instrukcje dla pracowników, regulaminy i komunikację z klientami. Jeżeli obsługa nadal traktuje paragon z NIP do 450 zł jako docelowy dokument zastępujący fakturę uproszczoną, proces trzeba zmienić przed 1 stycznia 2027 roku. Pracownik powinien wiedzieć, kiedy klient musi podać NIP, co zrobić, jeśli sprzedaż została już zafiskalizowana bez NIP oraz jak uruchomić właściwy proces wystawienia faktury podlegającej KSeF. Warto sprawdzić również treści w checkoutcie, FAQ i regulaminie, aby nie obiecywały procedur, które po zakończeniu okresu przejściowego przestaną działać. W firmie łączącej sprzedaż internetową ze stacjonarną szczególnie ważne jest to, aby klient firmowy był obsługiwany według spójnych zasad niezależnie od tego, czy kupuje online, odbiera zamówienie w punkcie czy finalizuje część transakcji przy kasie.
Sprawdź płatności i uzgadnianie należności
Po skutecznym przyjęciu faktury przez KSeF jej numer powinien zostać zapisany w systemie przedsiębiorcy i dostępny tam, gdzie będzie potrzebny w dalszym rozliczeniu. Od 1 stycznia 2027 roku numer KSeF lub identyfikator zbiorczy będzie wymagany przy określonych płatnościach pomiędzy czynnymi podatnikami VAT realizowanych przelewem albo innym instrumentem pozwalającym wskazać tytuł transferu. Zmiana obejmuje również płatności dokonywane w mechanizmie podzielonej płatności. Przy jednej fakturze znaczenie ma numer KSeF konkretnego dokumentu, natomiast w przypadku płatności obejmującej kilka faktur można posłużyć się identyfikatorem zbiorczym utworzonym dla odpowiedniego zestawu numerów KSeF. Dlatego audyt powinien sprawdzić nie tylko to, czy numer wraca z KSeF, ale również czy trafia do systemu finansowego i może zostać wykorzystany w praktycznym procesie przygotowania płatności.
Osobno trzeba przetestować zaliczki, ponieważ moment płatności ma znaczenie. Jeżeli czynny podatnik VAT wpłaca zaliczkę zanim zostanie wystawiona faktura zaliczkowa, numer KSeF jeszcze nie istnieje i obowiązek jego podania przy takiej płatności nie występuje. Inaczej wygląda sytuacja, gdy płatność następuje już na podstawie wystawionej faktury zaliczkowej. Dlatego w audycie warto zestawić oba przypadki i sprawdzić, czy system nie wymusza identycznego zachowania niezależnie od kolejności zdarzeń. Tak samo należy przejść przez płatności częściowe, jedną wpłatę za kilka faktur i rozliczenia, w których kontrahent reguluje wiele zobowiązań jednym transferem.
Niezależnie od ustawowych zasad oznaczania płatności numerem KSeF, osobnego audytu wymagają rozliczenia z marketplace’ami i operatorami płatności. Jedna zbiorcza wypłata może obejmować dziesiątki lub setki zamówień, prowizje, potrącenia, refundacje, opłaty i chargebacki. Nie oznacza to automatycznie, że każda taka wypłata podlega obowiązkowi wskazania numerów KSeF na zasadach dotyczących płatności za faktury między podatnikami. Z punktu widzenia sklepu pozostaje jednak istotny problem uzgodnienia pieniędzy z dokumentami. Księgowość powinna potrafić rozłożyć wypłatę na właściwe transakcje, powiązać ją z fakturami i korektami oraz ustalić, dlaczego kwota faktycznie otrzymana różni się od wartości sprzedaży. Przy większej skali sprzedaży ten proces musi być możliwie zautomatyzowany, ponieważ ręczne odtwarzanie setek rozliczeń szybko staje się źródłem opóźnień i błędów.
Przetestuj zwroty i korekty
Zwroty są jednym z najlepszych testów jakości całego procesu KSeF w e-commerce, ponieważ łączą sprzedaż, magazyn, płatności, obsługę klienta i księgowość. Audyt powinien objąć zwrot całego zamówienia, zwrot jednej pozycji, częściowy zwrot pieniędzy, rabat udzielony po zakupie, błąd ceny, błąd ilości oraz zmianę danych wymagającą odpowiedniej obsługi dokumentowej. Warto osobno potraktować anulowanie zamówienia przed wystawieniem faktury i sytuację, w której transakcja zostaje anulowana już po skutecznym wystawieniu faktury. Faktury przyjętej przez KSeF nie można po prostu edytować, anulować ani usunąć z systemu. Jeżeli po jej wystawieniu pojawia się zdarzenie wymagające zmiany danych lub wartości, trzeba zastosować właściwą procedurę korekty. Dlatego najważniejsze pytanie w audycie brzmi: co uruchamia korektę i który dział jest właścicielem tego procesu?
Jeżeli dana sprzedaż była udokumentowana fakturą i wystąpiły przesłanki do jej skorygowania, cały proces powinien zachować powiązanie między dokumentem pierwotnym, korektą, zamówieniem i przepływem pieniędzy. W przypadku korekty dotyczącej faktury ustrukturyzowanej audyt powinien sprawdzić, czy dokument wskazuje właściwy numer KSeF faktury pierwotnej, jeżeli taki numer został jej nadany. Trzeba też przetestować, czy częściowy zwrot koryguje tylko właściwe pozycje, czy rabat potransakcyjny nie jest obsługiwany jako zupełnie nowa faktura oraz czy kolejna korekta nie gubi historii wcześniejszych zmian. Problem zaczyna się wtedy, gdy magazyn uznaje zwrot za zakończony, finanse oddają środki klientowi, ale proces dokumentowy nie zostaje uruchomiony albo księgowość dowiaduje się o nim dopiero po kilku tygodniach.
Szczególnie wartościowym testem dla e-commerce jest szybki zwrot lub anulowanie transakcji po wystawieniu faktury w trybie offline24. Jeżeli faktura pierwotna nie została jeszcze przesłana do KSeF i nie otrzymała numeru KSeF, nie należy od razu tworzyć korekty tak, jakby dokument pierwotny był już prawidłowo zarejestrowany w systemie. Najpierw trzeba przekazać fakturę pierwotną do KSeF i uzyskać jej numer, a dopiero potem wystawić odpowiednią korektę. To realny scenariusz w handlu internetowym, gdzie klient może anulować zamówienie albo rozpocząć zwrot bardzo szybko po zakupie. Audyt powinien więc sprawdzić nie tylko standardowe zwroty po kilku dniach, ale również przypadki, w których proces sprzedaży, KSeF, logistyka i refundacja nakładają się na siebie niemal w tym samym czasie.
Checklista KSeF dla działu księgowego
Po stronie księgowości audyt KSeF powinien obejmować nie tylko samo pobieranie faktur, ale cały proces od momentu pojawienia się dokumentu w systemie do jego akceptacji, dekretacji, rozliczenia i późniejszego powiązania z płatnością albo korektą. W średniej firmie e-commerce ten obieg jest zwykle rozproszony pomiędzy księgowość, finanse, zakupy, controlling i osoby merytorycznie odpowiedzialne za dany koszt. KSeF może dostarczyć dokument, ale nie rozwiązuje automatycznie problemu z tym, kto powinien go zaakceptować, do którego zamówienia zakupowego go przypisać ani jak potraktować fakturę, której nikt w firmie się nie spodziewał. Dlatego audyt po stronie księgowej powinien sprawdzać zarówno techniczne pobieranie i zapisywanie danych, jak i odpowiedzialność za każdy etap obiegu dokumentu. Szczególnie w organizacji, która rośnie, zwiększa liczbę dostawców albo prowadzi sprzedaż w kilku krajach, nie wystarczy założyć, że skoro faktura pojawiła się w KSeF, to reszta procesu „zadzieje się sama”.
Odbiór faktur zakupowych
Od 1 lutego 2026 roku podatnicy objęci systemem muszą być przygotowani na odbieranie faktur za pośrednictwem KSeF, nawet jeśli ich własny obowiązek wystawiania faktur w systemie rozpoczął się później. Dla księgowości oznacza to, że proces odbioru faktur zakupowych nie może być traktowany jako funkcja pomocnicza uruchamiana tylko wtedy, gdy pracownik akurat sprawdza dokumenty. Trzeba ustalić, jak często system synchronizuje dane z KSeF, kto odpowiada za kontrolę kompletności oraz co dzieje się z fakturą po jej pobraniu. W firmie obsługującej dużą liczbę dostawców ważne jest, czy dokument trafia automatycznie do właściwego obiegu akceptacyjnego, czy wymaga ręcznego przypisania i jak system radzi sobie z fakturą, której nie można połączyć z zamówieniem, umową, dostawą albo centrum kosztowym. Techniczne pojawienie się dokumentu w KSeF nie jest tym samym co biznesowa akceptacja kosztu i właśnie to rozróżnienie powinno być widoczne w procedurze.
Audyt powinien również sprawdzić, jakie informacje firma przechowuje razem z dokumentem i czy można później odtworzyć cały jego obieg. Znaczenie ma numer KSeF, powiązanie z zapisem księgowym, historia akceptacji oraz informacja o tym, kto i na jakiej podstawie zatwierdził koszt. Szczególnej uwagi wymagają faktury nierozpoznane lub nieoczekiwane. Faktura może być prawidłowo dostępna w KSeF, mimo że nikt po stronie firmy nie rozpoznaje dostawcy, kwoty albo przedmiotu zakupu. Taki dokument nie powinien znikać wśród tysięcy innych ani pozostawać bez właściciela. Dobrze zaprojektowany proces powinien kierować go do kolejki wyjątków i konkretnej osoby odpowiedzialnej za wyjaśnienie, bez sugerowania, że brak wewnętrznej akceptacji zmienia sam fakt pojawienia się dokumentu w KSeF.
Uprawnienia: kto może zrobić co w KSeF?
KSeF powinien być audytowany także jako system uprawnień, a nie wyłącznie kanał wymiany faktur. W firmie warto stworzyć aktualną listę osób, systemów i podmiotów zewnętrznych, które mają dostęp do KSeF, a następnie przypisać im rzeczywisty zakres możliwości. Innych uprawnień potrzebuje osoba wystawiająca faktury, innych pracownik księgowości przeglądający dokumenty, a jeszcze innych administrator odpowiedzialny za zarządzanie dostępami. Audyt powinien objąć również zewnętrzne biuro rachunkowe, doradców, integracje techniczne oraz konta używane przez automaty. Tam, gdzie jest to możliwe, uprawnienia warto przypisywać konkretnym osobom albo podmiotom zamiast opierać proces na jednym współdzielonym środku dostępu. Ułatwia to późniejsze sprawdzenie, kto miał możliwość wykonania danej operacji i pozwala odebrać dostęp jednej osobie bez ingerowania w pracę całego zespołu.
Sam spis dostępów nie wystarczy, jeśli nie istnieje regularny proces ich przeglądu. Firma powinna ustalić, kto odpowiada za okresową kontrolę uprawnień, jak często jest ona wykonywana oraz co dzieje się po zmianie stanowiska, odejściu pracownika albo zakończeniu współpracy z zewnętrznym dostawcą. Szczególnie niebezpieczna jest sytuacja, w której firma wie, kto obecnie pracuje z KSeF, ale nie potrafi odpowiedzieć, jakie uprawnienia nadal mają byli pracownicy, dawni administratorzy albo partnerzy technologiczni. Trzeba też przygotować procedurę szybkiego odebrania dostępu po incydencie bezpieczeństwa. Jeżeli pojawia się podejrzenie wykorzystania dostępu przez nieuprawnioną osobę, organizacja nie powinna dopiero wtedy ustalać, kto może go wycofać i jakie kroki są potrzebne, aby odciąć konkretną osobę, podmiot lub integrację.
Tokeny i certyfikaty: co trzeba zmienić przed 2027 r.?
Jednym z najpilniejszych zadań przed końcem 2026 roku jest identyfikacja integracji, które nadal uwierzytelniają się za pomocą tokenu KSeF. Zidentyfikuj każdą integrację korzystającą jeszcze z tokenu i przypisz jej właściciela po stronie firmy. Tokeny funkcjonują tylko do 31 grudnia 2026 roku, dlatego każdy proces, który nadal jest od nich zależny, powinien mieć przed zmianą roku określoną metodę uwierzytelniania obsługiwaną po tej dacie. Nie należy przy tym upraszczać tej zmiany do zasady „token zawsze zamieniamy na certyfikat”, ponieważ KSeF przewiduje również inne środki uwierzytelnienia w odpowiednich scenariuszach. W automatycznych integracjach szczególnie istotne będą jednak certyfikaty KSeF, dlatego trzeba sprawdzić nie tylko główny system fakturowy, lecz także dodatkowe połączenia wykorzystywane przez księgowość, automaty procesowe, moduły sprzedażowe i środowiska testowe.
Certyfikat KSeF powinien być traktowany jak element infrastruktury bezpieczeństwa, a nie zwykły plik konfiguracyjny. Audyt musi sprawdzić, gdzie jest przechowywany, kto ma do niego dostęp, kiedy traci ważność, kto odpowiada za odnowienie i jak wygląda procedura unieważnienia. Nie powinien trafiać do repozytorium kodu, współdzielonych katalogów ani innych miejsc dostępnych dla szerokiej grupy pracowników. Trzeba również przygotować procedurę na wypadek wycieku albo podejrzenia, że certyfikat został skopiowany przez osobę nieuprawnioną. Audyt powinien przy tym rozróżniać przeznaczenie certyfikatów KSeF, w szczególności wykorzystanie do uwierzytelniania oraz do potwierdzania tożsamości wystawcy przy fakturach wystawianych w trybach szczególnych. To drugie zastosowanie ma znaczenie m.in. przy określonych fakturach wystawianych w offline24, podczas niedostępności KSeF lub w trybie awaryjnym i udostępnianych odbiorcy poza systemem.
Sprawdź proces księgowania korekt
Księgowość nie powinna otrzymywać korekty jako oderwanego dokumentu, którego znaczenie trzeba odtwarzać ręcznie. W dobrze poukładanym procesie cały łańcuch powinien być możliwy do prześledzenia: zwrot towaru refundacja korekta KSeF księgowanie. Nie oznacza to, że każde z tych zdarzeń zawsze występuje dokładnie w tej kolejności, ale każde powinno odnosić się do tej samej transakcji. Jeżeli magazyn przyjmuje zwrot, finanse oddają środki klientowi, a księgowość otrzymuje korektę, system powinien pozwalać potwierdzić, że wszystkie te zdarzenia odnoszą się do tego samego zamówienia i dokumentu pierwotnego. W przeciwnym razie łatwo o sytuację, w której refundacja została wykonana, ale korekta nie trafiła do księgowości albo została powiązana z niewłaściwą fakturą.
Audyt powinien sprawdzić również, czy korekta prawidłowo odwołuje się do faktury pierwotnej i numeru KSeF, jeżeli taki numer został jej nadany. Szczególnie ważne są zwroty częściowe, rabaty po sprzedaży, zmiany ilości i błędy danych, ponieważ wymagają precyzyjnego wskazania, co dokładnie ulega zmianie. Trzeba też uwzględnić przypadki, w których korekta pojawia się bardzo szybko po sprzedaży. Jeżeli faktura pierwotna została wystawiona w trybie offline24 albo podczas oficjalnej niedostępności KSeF i nie została jeszcze przesłana do systemu, najpierw trzeba doprowadzić do jej przyjęcia w KSeF i uzyskać numer KSeF, a dopiero później wystawić korektę. Dla sklepu internetowego to realistyczny scenariusz, ponieważ klient może anulować zamówienie lub rozpocząć zwrot niemal natychmiast po zakupie.
Ustal, jakie dokumenty naprawdę mają trafiać do KSeF
KSeF nie powinien być traktowany jako uniwersalne repozytorium całej dokumentacji związanej z transakcją. Do systemu trafiają faktury ustrukturyzowane, a nie dowolne pliki, które firma chciałaby przechować razem z nimi. Funkcja załącznika również nie działa jak klasyczny załącznik do wiadomości e-mail. Nie można po prostu dodać do faktury pliku PDF, skanu, zdjęcia czy arkusza. Załącznik stanowi integralną część faktury i służy do przekazywania ustrukturyzowanych danych związanych z pozycjami i rozliczeniem faktury, szczególnie w przypadku dokumentów o bardziej rozbudowanym zakresie danych. Jego używanie jest fakultatywne, więc sama duża liczba informacji na fakturze nie oznacza jeszcze, że firma ma obowiązek korzystać z tej funkcjonalności.
Jeżeli przedsiębiorstwo rzeczywiście planuje wystawiać faktury z załącznikiem, audyt powinien sprawdzić również formalne przygotowanie do korzystania z tej funkcji. Konieczne jest wcześniejsze zgłoszenie zamiaru wystawiania takich faktur do Szefa KAS za pomocą odpowiedniej funkcjonalności w e-Urzędzie Skarbowym, przy wykorzystaniu formularza ZGL_ZAL. Dopiero po spełnieniu tego warunku firma powinna uruchamiać rozwiązanie produkcyjnie i weryfikować, czy jej integracja prawidłowo obsługuje element Zalacznik w strukturze FA(3). Nie jest to więc funkcja, którą można potraktować jak dodatkowe pole w systemie fakturowym włączane bez wcześniejszego przygotowania.
Regulaminy, potwierdzenia dostawy, dokumenty magazynowe, umowy, instrukcje, cenniki czy materiały handlowe powinny pozostać w systemach przeznaczonych do ich obsługi. Próba przeniesienia całej dokumentacji transakcyjnej do KSeF komplikuje proces i zwiększa ryzyko błędów bez realnej korzyści księgowej. Z perspektywy działu księgowego ważne jest jasne rozdzielenie informacji potrzebnych do prawidłowego wystawienia i zaksięgowania faktury od dokumentacji handlowej, logistycznej i operacyjnej. Dzięki temu KSeF pozostaje elementem procesu fakturowania i rozliczeń, a nie przypadkowym magazynem wszystkich dokumentów związanych z zakupem albo sprzedażą.
Najważniejszy test audytu: co robicie, gdy KSeF nie działa?
Najbardziej wartościowy audyt nie kończy się na potwierdzeniu, że faktura przechodzi przez KSeF w zwykły dzień roboczy, gdy wszystkie systemy działają prawidłowo. W e-commerce równie ważne jest sprawdzenie, co wydarzy się wtedy, gdy sklep ma problem z dostępem do Internetu, własna integracja przestaje odpowiadać albo niedostępność występuje po stronie KSeF. Firma powinna znać różnicę między offline24, oficjalnie ogłoszoną niedostępnością systemu, trybem awaryjnym i awarią całkowitą, ponieważ każda z tych sytuacji ma inne zasady oraz inne terminy dalszego postępowania. Trzeba też ustalić, kto rozpoznaje rodzaj zdarzenia, kto podejmuje decyzję operacyjną, jak powstaje dokument, czy nabywca otrzymuje fakturę za pośrednictwem KSeF, czy należy mu ją udostępnić poza systemem, oraz kiedy dokument powinien zostać później przesłany do KSeF. Jeśli odpowiedzi na te pytania istnieją tylko w instrukcji technicznej albo w wiedzy administratora, proces nadal jest podatny na błąd.
Cztery sytuacje, które trzeba przetestować
Pierwszym scenariuszem jest offline24. Może on znaleźć zastosowanie między innymi wtedy, gdy przedsiębiorca ma problem z Internetem albo własną infrastrukturą, ale nie jest ograniczony wyłącznie do takich zdarzeń. Fakturę wystawioną w tym trybie należy przesłać do KSeF niezwłocznie, nie później niż w następnym dniu roboczym po dniu jej wystawienia. Trzeba przy tym pamiętać, że sposób otrzymania dokumentu przez nabywcę zależy od jego statusu. W przypadku krajowego podatnika VAT faktura co do zasady staje się dla niego dostępna w KSeF po skutecznym przesłaniu i nadaniu numeru KSeF. Inaczej może wyglądać sytuacja konsumenta, podmiotu zagranicznego czy nabywcy, któremu dokument trzeba przekazać w uzgodniony sposób poza systemem. Drugim scenariuszem jest oficjalnie ogłoszona niedostępność KSeF, na przykład związana z zaplanowanymi pracami serwisowymi. Wtedy faktury wystawione podczas niedostępności przesyła się zasadniczo najpóźniej w następnym dniu roboczym po jej zakończeniu.
Trzecia sytuacja to oficjalnie ogłoszona awaria KSeF. Faktury wystawione w odpowiednim trybie należy wtedy przesłać do systemu nie później niż w ciągu siedmiu dni roboczych od zakończenia awarii. Czwarty przypadek, czyli awaria całkowita, działa inaczej niż pozostałe tryby. Fakturę można wówczas wystawić w formie papierowej albo elektronicznej, nie trzeba stosować struktury FA(3), dokumentu nie przesyła się później do KSeF i nie stosuje się kodów QR przewidzianych dla pozostałych trybów szczególnych. Dlatego nie wystarczy jedna ogólna „procedura awaryjna”. Dla każdego przypadku firma powinna przejść ten sam ciąg pytań: kto podejmuje decyzję jak wystawiamy dokument co otrzymuje nabywca czy i kiedy dokument trafia później do KSeF jak potwierdzamy wykonanie procesu.
Przy fakturach udostępnianych poza KSeF jeszcze przed ich przesłaniem do systemu w offline24, podczas niedostępności oraz w trybie awaryjnym trzeba uwzględnić także wymagania dotyczące oznaczenia dokumentu. W odpowiednich sytuacjach stosuje się dwa kody QR: „OFFLINE” oraz „CERTYFIKAT”, przy czym drugi z nich wiąże się z wykorzystaniem certyfikatu KSeF o właściwym przeznaczeniu do potwierdzenia tożsamości wystawcy. Z punktu widzenia audytu oznacza to konieczność sprawdzenia nie tylko samego procesu wystawienia faktury, ale również tego, czy firma ma właściwy certyfikat, czy system potrafi wygenerować odpowiednie oznaczenia i czy pracownicy wiedzą, kiedy dokument ma być przekazany klientowi poza KSeF, a kiedy właściwym kanałem odbioru pozostaje sam system.
Minimalny test awaryjny sklepu internetowego
W środowisku testowym warto zasymulować warunki odpowiadające poszczególnym scenariuszom i sprawdzić, czy procedury oraz integracje zachowują się zgodnie z zasadami właściwego trybu. W środowisku produkcyjnym przedsiębiorca nie może sam uznać, że wystąpiła oficjalna niedostępność, awaria lub awaria całkowita KSeF, ponieważ te zdarzenia wynikają z odpowiednich komunikatów Ministerstwa Finansów. Można natomiast bezpiecznie przetestować własny proces offline24 i odtworzyć techniczne zachowanie systemów na wypadek utraty standardowej komunikacji. W praktyce test powinien obejmować utworzenie kilku przykładowych transakcji B2B, wystawienie dokumentów w kontrolowanym scenariuszu, sprawdzenie poprawności danych, sposobu oznaczenia oraz informacji zapisanych w systemie o tym, dlaczego dokument nie został jeszcze przesłany do KSeF i jaki termin dalszego działania go dotyczy.
Po przywróceniu komunikacji należy przeprowadzić drugą część testu: wysłać te dokumenty, które zgodnie z właściwym trybem wymagają późniejszego przekazania, sprawdzić rezultat ich przetwarzania i zapisać zwrócone numery KSeF. Następnie trzeba zweryfikować synchronizację z księgowością, zamówieniami i systemami finansowymi oraz upewnić się, że mechanizm ponawiania nie tworzy nowej faktury dla transakcji, dla której dokument został już wcześniej wygenerowany. KSeF potrafi wykrywać ponowne przesłanie tej samej faktury, ale nie zastępuje to kontroli logiki biznesowej. Znacznie poważniejszy problem powstaje wtedy, gdy automat po awarii generuje formalnie nową fakturę z innym numerem lub zmienionymi danymi dla tej samej transakcji. Test powinien zakończyć się uzgodnieniem liczby faktur utworzonych, wysłanych i skutecznie przyjętych oraz sprawdzeniem, czy żaden dokument nie został pominięty ani zdublowany w procesie biznesowym.
Jak przeprowadzić audyt KSeF przed 2027 krok po kroku?
Dobry audyt KSeF nie powinien polegać na przypadkowym przeglądaniu ustawień kolejnych aplikacji. Znacznie skuteczniejsze jest przejście od obrazu całej organizacji do konkretnych błędów: najpierw zebranie systemów i procesów, później identyfikacja luk, następnie testy realnych scenariuszy i na końcu naprawa problemów według priorytetu. Takie podejście jest szczególnie ważne w średnim e-commerce, gdzie za fakturę może odpowiadać kilka zespołów, mimo że żaden z nich nie kontroluje całego procesu. Sprzedaż widzi zamówienie, IT integrację, księgowość dokument, finanse płatność, a magazyn realizację. Audyt powinien połączyć te perspektywy i pokazać, czy wszystkie odnoszą się do tej samej transakcji, tych samych danych i tego samego dokumentu.
Etap 1. Inwentaryzacja
Pierwszym rezultatem audytu powinna być mapa systemów, danych, dokumentów, integracji i odpowiedzialności. Trzeba zebrać wszystkie kanały sprzedaży, systemy tworzące lub przetwarzające dokumenty, połączenia z KSeF, rozwiązania kasowe, procesy płatnicze oraz narzędzia wykorzystywane przez księgowość. Dla każdego elementu należy ustalić jego rzeczywistą rolę. Jeden system może być źródłem danych klienta, drugi informacji o wydaniu towaru, trzeci generować fakturę, a kolejny przechowywać zwrócony numer KSeF. Mapa powinna pokazywać także właścicieli poszczególnych etapów, ponieważ sama wiedza o przepływie technicznym nie wystarczy, jeśli po wystąpieniu błędu nikt nie wie, kto ma się nim zająć.
Inwentaryzacja powinna uwzględnić nie tylko standardową sprzedaż, ale również wyjątki, które często pozostają poza głównymi diagramami procesów. Należą do nich zwroty częściowe, faktury zaliczkowe, sprzedaż przez marketplace’y, zakupy B2B połączone z fiskalizacją, transakcje zagraniczne, dokumenty wystawiane w trybach offline oraz ręczne faktury tworzone przez pracowników. Warto również zaznaczyć, gdzie przechowywane są numery faktur nadawane przez przedsiębiorcę, gdzie wracają numery KSeF oraz w których systemach następuje dalsze powiązanie z płatnościami i zapisami księgowymi. Dopiero taka mapa pokazuje rzeczywistą liczbę miejsc, w których proces może się przerwać albo dane mogą przestać być spójne.
Etap 2. Analiza luk
Kiedy mapa jest gotowa, każdy istotny proces warto przeanalizować według czterech pytań: czy mamy poprawne dane, czy tworzymy właściwy dokument, czy znamy rezultat jego przetwarzania oraz czy wiemy, co zrobić w przypadku błędu. Pierwsze pytanie dotyczy między innymi danych nabywcy, NIP, rodzaju transakcji, wartości, dat i informacji przekazywanych pomiędzy systemami. Drugie sprawdza, czy na podstawie tych danych powstaje właściwa faktura w odpowiedniej strukturze i czy trafia do właściwego procesu KSeF. Trzecie jest szczególnie ważne przy automatyzacji: nie wystarczy wiedzieć, że XML został wysłany. Firma powinna potrafić ustalić, czy dokument został skutecznie przyjęty przez KSeF, czy nadano mu numer KSeF oraz czy ten numer został zapisany przy właściwej fakturze i przekazany dalej.
Czwarte pytanie pokazuje, czy proces jest przygotowany także na wyjątki. Trzeba ustalić, co dzieje się przy odrzuceniu XML, błędnych danych, braku uprawnień, problemie z komunikacją, częściowym zwrocie albo niezgodności pomiędzy systemami. Przy dużych wolumenach warto analizować błędy na poziomie pojedynczych dokumentów, ponieważ w wysyłkach obejmujących wiele faktur część plików może zostać poprawnie przyjęta, a inne mogą wymagać osobnej obsługi. Dla każdej wykrytej luki trzeba też określić jej skalę. Inny priorytet będzie miał sporadyczny ręczny proces dotyczący kilku faktur rocznie, a inny błąd w automatycznej integracji obsługującej tysiące zamówień miesięcznie. Dzięki temu audyt prowadzi do konkretnej kolejności działań, a nie do długiej listy problemów o pozornie takim samym znaczeniu.
Etap 3. Testy end-to-end
Najczęstszym błędem podczas testowania KSeF jest sprawdzanie pojedynczej funkcji zamiast pełnego scenariusza biznesowego. Test „Wyślij fakturę do KSeF” potwierdza tylko niewielką część procesu. Znacznie więcej informacji daje przeprowadzenie zamówienia B2B od momentu podania danych w checkoutcie aż do zaksięgowania płatności. W takim teście można sprawdzić, czy dane nabywcy przeszły prawidłowo przez wszystkie systemy, czy faktura została wygenerowana w FA(3), czy KSeF ją przyjął, czy numer KSeF wrócił do systemu źródłowego oraz czy księgowość potrafi później odnaleźć dokument i połączyć go z właściwą transakcją. Następnie ten sam scenariusz warto rozszerzyć o częściowy zwrot, aby sprawdzić cały proces korekty, refundacji i ponownego księgowania.
Testy end-to-end powinny obejmować również sytuacje nieidealne. Warto celowo przekazać błędne dane, zasymulować odrzucenie dokumentu, przerwać komunikację w środowisku testowym, przeprowadzić sprzedaż przez marketplace i sprawdzić zachowanie kolejek wyjątków. Przy większej liczbie dokumentów trzeba również zweryfikować, czy system potrafi wskazać konkretną fakturę, która nie została przyjęta, zamiast oznaczać całą partię jako zakończoną powodzeniem lub błędem. Od 1 lutego 2026 roku obowiązującą strukturą faktury ustrukturyzowanej jest FA(3), dlatego wszystkie scenariusze powinny być testowane na aktualnym wzorze. Celem nie jest udowodnienie, że integracja potrafi wykonać podstawową operację, lecz sprawdzenie, czy cały biznes zachowuje spójność od zamówienia poprzez fakturę i numer KSeF aż do płatności, księgowania oraz ewentualnej korekty.
Etap 4. Naprawa luk i przygotowanie do zmian od 1 stycznia 2027 r.
Po testach trzeba zamienić wyniki audytu w konkretny plan zmian i ustalić kolejność wdrożenia. Nie należy jednak odkładać do końca 2026 roku problemów dotyczących obowiązków, które już obowiązują. Jeżeli firma dziś nieprawidłowo wystawia lub odbiera dokumenty, ma błędy w danych albo nie potrafi rozpoznać odrzuconych faktur, te luki powinny być naprawiane od razu. Osobną grupę tworzą zmiany, których granicą jest 1 stycznia 2027 roku, przede wszystkim odejście od tokenów, zakończenie części rozwiązań przejściowych dla sprzedaży B2B i przygotowanie procesów do nowych zasad związanych z płatnościami. Najwyższy priorytet powinny mieć błędy mogące zatrzymać wystawianie dużej liczby dokumentów albo systematycznie generować nieprawidłowe faktury.
Równie ważny jest monitoring po wdrożeniu poprawek. Firma powinna na bieżąco widzieć liczbę dokumentów wysłanych oraz liczbę dokumentów skutecznie przyjętych przez KSeF, a także osobno liczbę faktur offline oczekujących na terminowe dosłanie. Do tego dochodzą odrzucone dokumenty, błędy synchronizacji, brak zapisanego numeru KSeF oraz kolejki oczekujące na ponowne przetworzenie. Każdy istotny alert powinien mieć właściciela i określony sposób reakcji. Po wprowadzeniu zmian trzeba również ponownie wykonać testy, zamiast zakładać, że sama korekta konfiguracji rozwiązała problem. Celem przygotowań do 2027 roku jest doprowadzenie do sytuacji, w której firma nie tylko spełnia wymagania KSeF w standardowym procesie, ale potrafi szybko wykryć odchylenie i zareagować zanim pojedynczy problem zostanie automatycznie powielony przy kolejnych zamówieniach.
Audyt KSeF w 30 minut – skrócona checklista dla e-commerce
Pełny audyt KSeF powinien obejmować procesy, systemy i testy end-to-end, ale już w ciągu kilkudziesięciu minut można wychwycić najważniejsze sygnały ostrzegawcze. Wystarczy przejść przez poniższe obszary i przy każdym odpowiedzieć sobie nie tylko „tak” albo „nie”, ale również wskazać konkretny system, osobę odpowiedzialną i sposób potwierdzenia, że dany proces rzeczywiście działa. Jeżeli odpowiedź brzmi „chyba”, „tym zajmuje się księgowość” albo „musimy zapytać IT”, warto potraktować to jako sygnał do pogłębienia audytu.
- Klienci: czy potrafimy prawidłowo rozróżnić B2B i B2C, zbieramy NIP w odpowiednim momencie i nie zmieniamy charakteru historycznej transakcji przez późniejszą edycję danych klienta?
- Sprzedaż: czy mamy zmapowane wszystkie kanały, w tym własny sklep, marketplace’y, sprzedaż stacjonarną, ręczną i zagraniczną, oraz wiemy, jaki dokument powstaje w każdym z nich?
- Systemy: czy dla każdego rodzaju transakcji wiadomo, który system odpowiada za wygenerowanie faktury i uruchomienie jej wystawienia w KSeF?
- Integracja: czy pracujemy na FA(3), rozróżniamy dokument wygenerowany od skutecznie przyjętego i potrafimy obsłużyć odrzucenie, przerwaną komunikację oraz ponowną wysyłkę?
- Księgowość: czy faktury zakupowe są regularnie pobierane, trafiają do właściwego obiegu, a nierozpoznane dokumenty mają właściciela i ścieżkę wyjaśnienia?
- Płatności: czy numer KSeF trafia do systemów finansowych, potrafimy obsłużyć płatność za jedną i wiele faktur oraz jesteśmy przygotowani do wskazywania numeru KSeF lub identyfikatora zbiorczego tam, gdzie od 1 stycznia 2027 roku będzie to wymagane?
- Zwroty: czy częściowy i pełny zwrot, rabat po sprzedaży oraz odstąpienie lub anulowanie zamówienia już po wystawieniu faktury uruchamiają właściwy proces korekty?
- Dostępy: czy wiemy, które osoby, systemy i podmioty zewnętrzne mają dostęp do KSeF, jakie mają uprawnienia i jak szybko można je odebrać?
- Certyfikaty: czy każda integracja korzystająca jeszcze z tokenu ma właściciela i plan przejścia na metodę uwierzytelniania działającą po 31 grudnia 2026 roku?
- Awaria: czy rozróżniamy offline24, niedostępność, tryb awaryjny i awarię całkowitą oraz wiemy, jakie działania, terminy i oznaczenia obowiązują w każdym przypadku?
- Monitoring: czy widzimy liczbę dokumentów wysłanych, skutecznie przyjętych, odrzuconych oraz faktur offline oczekujących na terminowe przekazanie?
- Odpowiedzialność: czy każdy istotny etap ma konkretnego właściciela, który wie, co zrobić nie tylko przy standardowej transakcji, ale również wtedy, gdy proces się zatrzyma?
Jeżeli większość tych punktów można potwierdzić na podstawie danych z systemów i zapisanych procedur, firma ma solidną podstawę do dalszych testów. Jeżeli natomiast odpowiedzi zależą od wiedzy pojedynczych osób albo od ręcznego sprawdzania kilku aplikacji, ryzyko rośnie razem ze skalą działalności. Przy ekspansji e-commerce właśnie takie nieudokumentowane zależności zaczynają być problemem: kolejny marketplace, większa liczba zamówień albo nowy zespół nie tworzą jeszcze błędu, ale zwiększają liczbę sytuacji, w których istniejąca luka może zostać powielona setki razy.
Najczęstsze czerwone flagi wykrywane podczas audytu
Jedną z najbardziej charakterystycznych czerwonych flag jest zdanie: „nie wiemy, który system wystawia ostateczną fakturę”. Zwykle oznacza ono, że kilka aplikacji uczestniczy w procesie, ale odpowiedzialność między nimi nie została formalnie ustalona. Podobnie niepokojące jest „NIP klient wpisuje w uwagach”, ponieważ dane potrzebne do prawidłowego udokumentowania sprzedaży trafiają wtedy do pola, którego kolejne systemy mogą w ogóle nie interpretować. Jeśli zespół mówi „błędy KSeF sprawdzamy ręcznie”, warto od razu zapytać, jak często odbywa się ta kontrola i co dzieje się w weekend, podczas urlopu albo przy dużym wzroście wolumenu. Ręczna obsługa wyjątków nie musi być błędem sama w sobie, ale przy tysiącach dokumentów miesięcznie szybko przestaje być realnym mechanizmem kontroli.
Kolejna grupa czerwonych flag dotyczy rozproszonej odpowiedzialności. „Marketplace też generuje jakiś dokument” powinno prowadzić do natychmiastowego sprawdzenia, jaki to dokument i czy nie konkuruje z procesem fakturowania w systemie źródłowym. „Za integrację odpowiada osoba, która już u nas nie pracuje” oznacza z kolei nie tylko ryzyko operacyjne, ale potencjalnie także problem z dostępami i wiedzą o konfiguracji. Podobnie należy traktować sytuację, w której procedura na wypadek niedostępności istnieje, ale nikt jej nigdy nie testował. Dokument opisujący offline24 lub tryb awaryjny nie daje jeszcze pewności, że system potrafi wygenerować właściwy dokument, obsługa wie, co przekazać nabywcy, a po przywróceniu połączenia kolejka zostanie rozliczona bez wygenerowania nowych, formalnie odrębnych faktur dla transakcji, które zostały już obsłużone.
Szczególnie łatwo przeoczyć problemy na styku działów. Zdanie „zwroty obsługuje sklep, a korekty księgowość” brzmi naturalnie, dopóki nie okaże się, że między jednym a drugim zespołem nie istnieje automatyczny lub jasno opisany sygnał uruchamiający korektę. Magazyn może przyjąć towar, operator płatności zwrócić pieniądze, a księgowość przez kilka dni nie wiedzieć, że wydarzyło się coś wymagającego działania dokumentowego. Podobnie niepokojące jest „nie wiemy, które integracje nadal korzystają z tokenów”. Przed 1 stycznia 2027 roku taka niewiedza powinna zostać usunięta, ponieważ jeden zapomniany automat może po zakończeniu okresu przejściowego przestać się uwierzytelniać i zatrzymać część procesu, mimo że główna integracja będzie działała prawidłowo.
W praktyce najważniejszą czerwoną flagą jest jednak brak możliwości szybkiego odtworzenia całej historii konkretnej transakcji. Jeśli firma nie potrafi w jednym ciągu ustalić, skąd przyszło zamówienie, jakie dane podał klient, który system wygenerował fakturę, czy została ona skutecznie przyjęta przez KSeF, jaki numer KSeF jej nadano, jak została rozliczona płatność i czy później wystawiono korektę, oznacza to, że proces działa dzięki połączeniu wielu częściowych źródeł wiedzy. Przy małej skali taki model może funkcjonować przez długi czas. Przy rozwoju sprzedaży staje się coraz droższy, wolniejszy i trudniejszy do kontrolowania.
Podsumowanie: celem audytu nie jest „mieć KSeF”. Celem jest mieć kontrolę nad całym procesem
KSeF może działać technicznie, a firma nadal może być niegotowa operacyjnie. Można skutecznie wysyłać większość faktur i jednocześnie mieć niewidoczny problem przy sprzedaży z jednego marketplace’u, zwrotach częściowych, fakturach wystawianych po fiskalizacji albo dokumentach obsługiwanych podczas przerwy w komunikacji. Można też prawidłowo wystawić fakturę w KSeF, ale nie zapisać zwróconego numeru KSeF w systemie finansowym. Nie oznacza to, że faktura nie istnieje albo została nieważnie wystawiona, ale tworzy realny problem z uzgodnieniem danych, księgowaniem, identyfikacją dokumentu, płatnościami i późniejszym raportowaniem. Dlatego gotowości nie powinno się oceniać na podstawie samego faktu, że integracja „działa”. Znacznie ważniejsze jest to, czy przedsiębiorstwo widzi cały proces i potrafi szybko rozpoznać moment, w którym przestaje on przebiegać zgodnie z założeniami.
Audyt przed 2027 rokiem powinien ostatecznie odpowiedzieć na trzy pytania. Czy każda transakcja otrzymuje właściwy dokument? Czy firma wie, co stało się z tym dokumentem po wysłaniu? Czy potrafi prawidłowo obsłużyć sytuację, gdy standardowy proces przestaje działać? Jeśli odpowiedzi są jednoznaczne, poparte danymi z systemów i przypisane do konkretnych właścicieli, KSeF staje się kontrolowanym elementem infrastruktury firmy. Jeśli wymagają telefonów do kilku osób, ręcznego porównywania danych i zgadywania, który system ma rację, problemem nie jest już samo wdrożenie KSeF, lecz dojrzałość całego procesu sprzedażowo-księgowego.
Dla rozwijającego się e-commerce ma to znaczenie daleko wykraczające poza zgodność z przepisami. Firma planująca większy wolumen sprzedaży, kolejne kanały i ekspansję zagraniczną potrzebuje procesów, które można skalować bez proporcjonalnego zwiększania liczby ręcznych kontroli. Audyt KSeF przed 2027 rokiem jest więc okazją do uporządkowania nie tylko fakturowania, ale całej ścieżki od danych klienta i zamówienia po płatność, księgowanie i korektę. Im wcześniej zostaną znalezione miejsca, w których proces zależy od ręcznego obejścia, starej integracji albo wiedzy jednej osoby, tym mniejsze ryzyko, że ten sam problem ujawni się dopiero wtedy, gdy firma będzie obsługiwała kilka razy więcej transakcji niż dziś.